


Case Study | חברת שירותי ארכוב ומידע
הסורק מצא שלושה ממצאים ברמה גבוהה. כל אחד מהם תוקן.
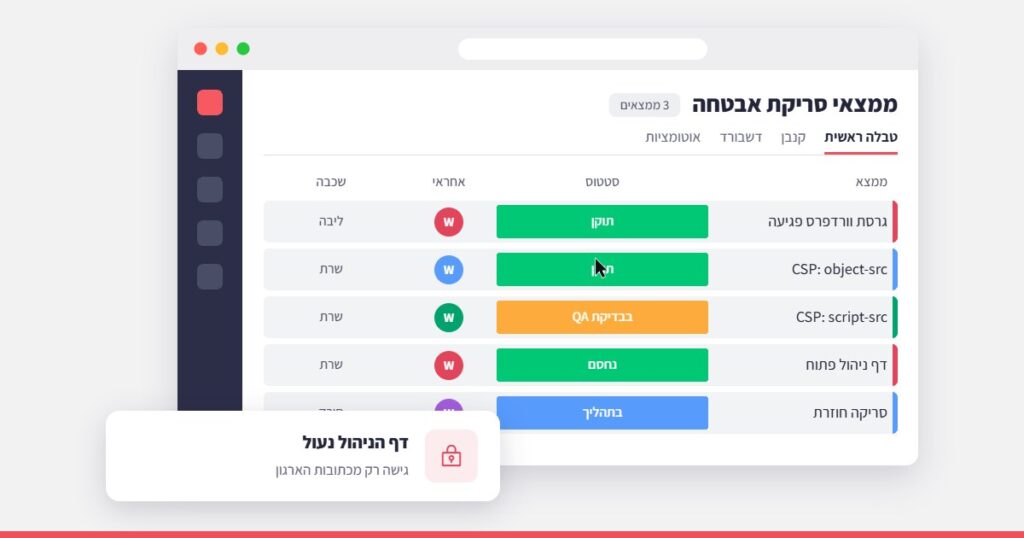
חברה שמנהלת מידע רגיש של לקוחות הריצה סריקת אבטחה על האתר שלה, וקיבלה דוח עם ממצאים ברמה גבוהה. הפכנו את הדוח לרשימת תיקונים: עדכון גרסה, מדיניות אבטחת תוכן, וסגירת דף הניהול לכתובות הארגון בלבד.
האתגר: דוח סריקה הוא רשימת בעיות, לא תוכנית עבודה
הסורק מצביע על מה שלא תקין. הוא לא מסביר מה מתקנים קודם, מה עלול לפגוע באתר, ומי צריך לאשר.
חולשה שמופיעה בקטלוג החולשות שמנוצלות בפועל לא מחכה לעדכון החודשי.
-
גרסת וורדפרס פגיעה
עם חולשה שמופיעה בקטלוג KEV.
-
CSP חסר
אין מדיניות object-src ו-script-src.
-
דף ניהול פתוח
מסך הכניסה זמין מכל כתובת בעולם.
כל ממצא מתוקן, נבדק ונסרק מחדש
דוח הסריקה הפך לרשימת משימות עם סדר עדיפויות ברור. מזה נגזרו ארבעה עקרונות:
החולשה שמנוצלת בפועל נסגרת ראשונה.
מדיניות CSP עלולה לחסום סקריפטים לגיטימיים, ולכן טפסים, סקריפטים ומדידה נבדקים אחרי כל שינוי.
דף הניהול נפתח רק מכתובות IP של הארגון.
משימה לא נסגרת לפני שהסורק עצמו מאשר שהממצא נעלם.
מסע התיקון
-
1
קליטהדוח הסריקה של הלקוחmonday
-
2
עדכוןגרסת וורדפרסWordPress
-
3
כותרות אבטחהמדיניות CSPשרת
-
4
גישהדף הניהול לכתובות הארגוןשרת
-
5
אימותסריקה חוזרתסורק
המטרה לא הייתה לעבור את הסריקה.
המטרה הייתה שהסריקה הבאה תהיה נקייה.
מה עשינו בפועל
-
01
עדכון ליבה
לגרסה שסוגרת את החולשה.
WordPress -
02
object-src
מניעת הזרקת רכיבים שמריצים קוד.
CSP -
03
script-src
מקורות סקריפט מורשים בלבד.
CSP -
04
נעילת דף הניהול
גישה רק מכתובות IP של הארגון.
שרת -
05
בדיקת תקינות
טפסים, סקריפטים ומדידה עובדים אחרי ה-CSP.
QA -
06
סריקה חוזרת
אימות שכל הממצאים נסגרו.
אבטחה
קיבלתם דוח סריקה ואתם לא בטוחים מה עושים איתו? שלחו לנו
התוצאות
המדדים מבוססים על נתוני צוות התחזוקה של Web3D.
-
3
ממצאים ברמה גבוהה
כל אחד קיבל תיקון
-
ראשונה
החולשה שמנוצלת בפועל
נסגרה לפני כל השאר
-
רק מהארגון
גישה לדף הניהול
במקום מכל העולם
-
6
שלבי תיקון
מעדכון הליבה ועד הסריקה החוזרת
השורה התחתונה
לקוח ששולח דוח סריקה לא צריך מישהו שיקרא אותו.
הוא צריך מישהו שיחזיר דוח נקי. כך עובדת תחזוקת אתרים שמתייחסת לאבטחה כתהליך, לא כתגובה, באתר שבנוי על וורדפרס ומתעדכן באופן שוטף.


